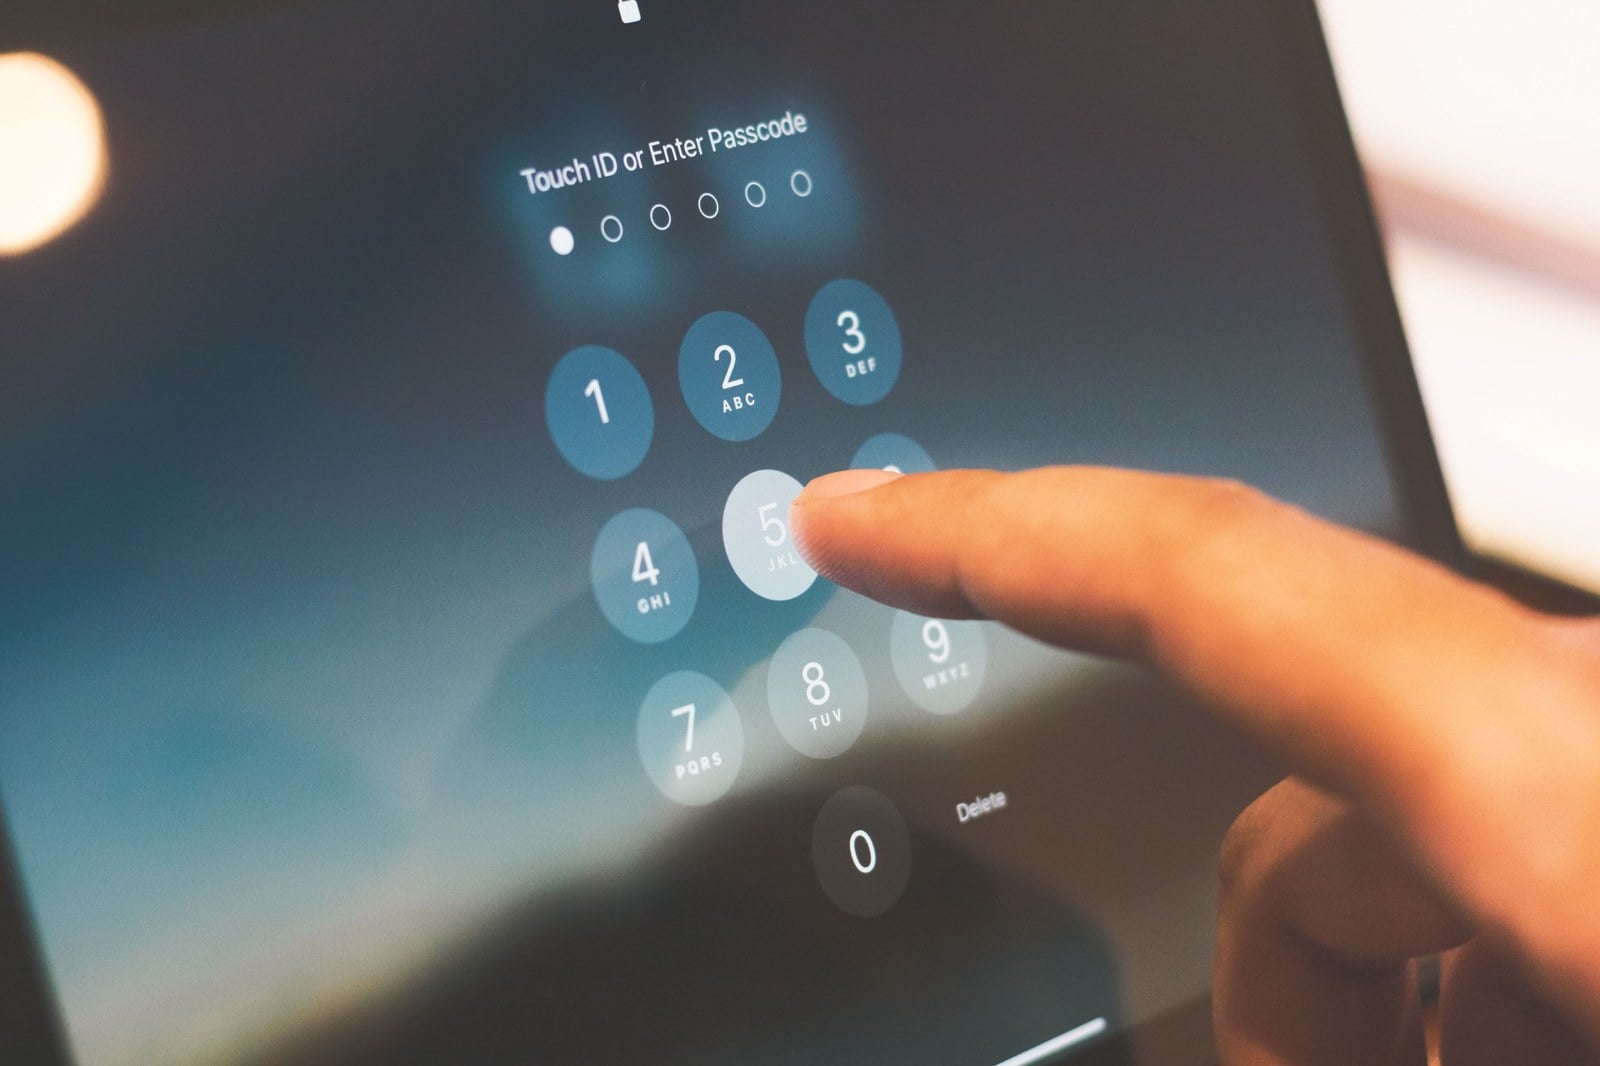
In Unternehmen gehört das Passwort zu den unscheinbarsten Bestandteilen des Arbeitsalltags. Es wird beim Start in den Arbeitstag eingegeben, für Cloud-Dienste benötigt, in Verwaltungsportalen hinterlegt und bei Bedarf zurückgesetzt. Gerade weil dieser Vorgang so alltäglich ist, wird leicht übersehen, welche Bedeutung Zugangsdaten für die Sicherheit eines Betriebs haben.
Mit der zunehmenden Digitalisierung wächst gleichzeitig die Zahl der Konten, die Beschäftigte verwenden. E-Mail, Projektmanagement, Buchhaltung, Kundendatenbanken, Videokonferenzen und interne Plattformen verlangen häufig eigene Zugangsdaten. Für Unternehmen entsteht dadurch eine Herausforderung, die weit über die Frage hinausgeht, ob einzelne Mitarbeiter ein ausreichend kompliziertes Passwort verwenden.
Warum sich Passwörter schnell zu einem Sicherheitsproblem entwickeln
Ein typisches Problem entsteht, wenn Menschen sich möglichst viele Zugangsdaten merken müssen. Dann werden Passwörter wiederverwendet, leicht abgewandelt oder an Orten gespeichert, die nicht für sensible Informationen vorgesehen sind.
Besonders problematisch ist die Wiederverwendung. Wird beispielsweise das Passwort eines weniger wichtigen Dienstes durch einen Datenverlust bekannt, kann ein Angreifer versuchen, dieselben Zugangsdaten bei anderen Plattformen einzusetzen. Aus einem einzelnen kompromittierten Konto kann so eine größere Sicherheitslücke entstehen.
Auch gemeinsam genutzte Zugangsdaten sind für Unternehmen schwierig. Verlässt eine Person das Unternehmen, muss nachvollziehbar sein, auf welche Systeme sie Zugriff hatte und welche Zugangsdaten geändert werden müssen. Je mehr Konten auf diese Weise verwaltet werden, desto größer wird der organisatorische Aufwand.
Newsletter
Die Lausitz am Abend – in zwei Minuten
Jeden Abend das Wichtigste aus der Region – und donnerstags die Veranstaltungstipps fürs Wochenende. Kostenlos und jederzeit abbestellbar.
Der Faktor Mensch bleibt entscheidend
Technische Sicherheitsmaßnahmen können viel leisten, aber sie ersetzen keine gute Passwortpraxis. Beschäftigte müssen täglich Entscheidungen treffen: Ist diese E-Mail echt? Sollte ich diesen Link öffnen? Darf ich Zugangsdaten über diesen Kanal weitergeben? Muss für diesen Dienst ein eigenes Passwort verwendet werden?
Phishing-Angriffe setzen genau an solchen Situationen an. Eine täuschend echt aussehende Nachricht kann einen Mitarbeiter auf eine gefälschte Anmeldeseite führen. Wird dort das Passwort eingegeben, landet es möglicherweise direkt bei einem Angreifer.
Deshalb sollte Passwortsicherheit nicht als rein technische Aufgabe der IT-Abteilung betrachtet werden. Sie gehört zur allgemeinen Sicherheitskultur eines Unternehmens. Klare Regeln und verständliche Schulungen können dabei ebenso wichtig sein wie technische Schutzmaßnahmen.
Warum zentrale Verwaltung sinnvoll sein kann
Mit steigender Mitarbeiterzahl wird die manuelle Verwaltung von Zugangsdaten zunehmend unübersichtlich. Ein Passwort-Manager für Unternehmen kann hier eine zentrale Rolle übernehmen, indem Zugangsdaten sicher gespeichert und kontrolliert verwaltet werden.
Dabei geht es nicht nur darum, sich Passwörter merken zu lassen. Ein professioneller Ansatz kann Unternehmen dabei unterstützen, für unterschiedliche Dienste individuelle Zugangsdaten zu verwenden, sichere Passwörter zu erzeugen und den Zugriff auf sensible Informationen gezielt zu organisieren.
Besonders interessant ist die Trennung zwischen privaten und geschäftlichen Zugangsdaten. Mitarbeiter sollten nicht darauf angewiesen sein, Unternehmenspasswörter in persönlichen Passwortspeichern oder Browsern abzulegen. Eine klar definierte geschäftliche Umgebung erleichtert es außerdem, Zugriffsrechte bei einem Rollenwechsel oder beim Ausscheiden eines Mitarbeiters anzupassen.
Starke Passwörter allein reichen nicht
Ein langes und einzigartiges Passwort ist ein wichtiger Bestandteil der Kontosicherheit. Trotzdem sollte ein Unternehmen nicht davon ausgehen, dass damit alle Risiken beseitigt sind.
Mehrstufige Authentifizierung kann eine zusätzliche Schutzschicht schaffen. Selbst wenn ein Passwort durch Phishing oder einen Datenverlust in falsche Hände gelangt, ist für den erfolgreichen Zugriff noch ein weiterer Faktor erforderlich.
Auch die Vergabe von Berechtigungen spielt eine wichtige Rolle. Nicht jeder Mitarbeiter benötigt Zugriff auf jedes System. Ein Mitarbeiter aus dem Marketing muss beispielsweise nicht automatisch Zugang zu Finanzdaten oder administrativen Funktionen besitzen.
Das Prinzip der geringsten notwendigen Berechtigung reduziert die möglichen Auswirkungen eines kompromittierten Kontos. Wird ein einzelnes Benutzerkonto übernommen, kann der Angreifer dadurch weniger Systeme erreichen.
Was beim Ausscheiden von Mitarbeitern passiert
Ein oft unterschätzter Moment für die IT-Sicherheit ist der Wechsel eines Mitarbeiters. Sobald eine Person das Unternehmen verlässt, müssen Konten deaktiviert und Zugriffsrechte entzogen werden. Bei gemeinsam genutzten Zugangsdaten müssen unter Umständen zusätzlich Passwörter geändert werden.
Eine zentral organisierte Verwaltung erleichtert diesen Prozess. Verantwortliche können nachvollziehen, welche Zugänge zu einer Person oder einer Rolle gehören und welche Berechtigungen angepasst werden müssen.
Das ist insbesondere bei kleinen und mittelständischen Unternehmen relevant. Dort übernimmt häufig eine begrenzte Zahl von Personen viele organisatorische Aufgaben. Je weniger Prozesse von einzelnen Erinnerungen oder manuellen Listen abhängen, desto geringer ist das Risiko, dass ein wichtiger Schritt übersehen wird.
Passwortsicherheit sollte zum Arbeitsprozess passen
Sicherheitsregeln funktionieren langfristig nur dann, wenn sie im Alltag praktikabel sind. Zu komplizierte Vorgaben können dazu führen, dass Mitarbeiter Umwege suchen oder Sicherheitsmaßnahmen umgehen.
Sinnvoller ist ein klarer Prozess: Für jedes wichtige Konto werden individuelle Zugangsdaten verwendet, sensible Systeme werden zusätzlich abgesichert und Berechtigungen regelmäßig überprüft. Mitarbeiter sollten außerdem wissen, wie sie verdächtige Nachrichten melden und was bei einem möglichen Datenverlust zu tun ist.
Dabei sollte auch die technologische Entwicklung berücksichtigt werden. Unternehmen nutzen heute häufig eine Mischung aus Cloud-Anwendungen, mobilen Geräten und klassischen internen Systemen. Sicherheitskonzepte müssen deshalb nicht mehr nur das Bürogebäude schützen, sondern digitale Zugänge unabhängig vom Arbeitsort kontrollieren.
Passwörter sind nur ein Teil der digitalen Identität eines Mitarbeiters. Rollen, Berechtigungen, Authentifizierungsverfahren und Gerätezugriffe gehören ebenfalls dazu. Je stärker Unternehmen auf digitale Prozesse setzen, desto wichtiger wird eine strukturierte Verwaltung dieser Elemente.
Gerade für regionale Unternehmen und Betriebe, die ihre Arbeitsabläufe zunehmend digitalisieren, lohnt sich deshalb ein genauer Blick auf den Umgang mit Zugangsdaten. Was früher mit wenigen Konten und einer überschaubaren Zahl von Mitarbeitern funktioniert hat, kann bei wachsender Digitalisierung schnell an seine Grenzen stoßen.
Uns bei Google als bevorzugte Quelle festlegen
Wer etwas googelt, bekommt neben den normalen Treffern eine Box mit aktuellen
Nachrichten. Legen Sie NIEDERLAUSITZ aktuell als bevorzugte Quelle fest,
erscheinen unsere Beiträge dort häufiger für Sie – und in den KI-Übersichten
von Google. Ein Klick genügt, danach sind Sie sofort wieder hier.
Falls der Knopf nicht angezeigt wird: niederlausitz-aktuell.de bei Google als bevorzugte Quelle hinzufügen
Foto: indra projects / Pexels